Podczas Tech Week Singapore 2026 wystąpił Head of Cloud CISO w Google – Michalis Tsavdaridis – odpowiedzialny za obszar Security, Risk & Compliance w regionach JAPAC i META. Wyszedł od obserwacji, że rola CISO znacznie przerosła swój opis stanowiska. CISO przez wiele lat kojarzył się głównie z zarządzaniem narzędziami i przedstawianiem zarządowi wyników audytów. Ekspert Google’a widzi go dziś przy stole, przy którym zapada decyzja o strategii i przychodach firmy, i nazywa go „CEO bezpieczeństwa”.
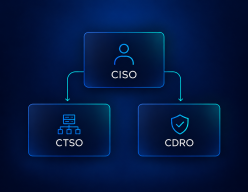
W jego opinii funkcja CISO w organizacji może rozwijać się w dwóch kierunkach. Jako CTSO (Chief Technology and Security Officer) odpowiada za infrastrukturę i jej odporność, a jako CDRO (Chief Digital Risk Officer) zajmuje się ryzykiem związanym z AI, prywatnością i regulacjami. Prelegent podkreślał, że w wielu organizacjach CISO musi łączyć obie te ścieżki.
Wśród słuchaczy był CEO SECAWA Piotr Kaźmierczak, który przyleciał do Singapuru specjalnie na Cyber Security World Asia 2026, jedno z pięciu wydarzeń Tech Week Singapore. Na stoisku Województwa Wielkopolskiego pokazywał premierowo moduł AI Vishing – więcej o tym piszemy w relacji z udziału SECAWA w Cyber Security World Asia 2026. Do Polski wrócił z najciekawszymi wątkami z wystąpienia Tsavdaridisa, które dobrze pokazują, jak ewoluuje rola współczesnego CISO i co ta zmiana oznacza dla zarządów i zespołów bezpieczeństwa.
Jak zmienia się rola CISO w organizacjach?
Rola CISO (Chief Information Security Officer) obejmuje odpowiedzialność za bezpieczeństwo informacji w całej organizacji, od strategii i zarządzania ryzykiem po reagowanie na incydenty i raportowanie do zarządu. Przez lata w tej roli przeważały kontrola i sprawozdawczość, co widać w klasycznym zakresie obowiązków CISO i CSO. Tsavdaridis opisał, jak ten środek ciężkości się przesuwa.

Tradycyjnie CISO w relacjach z radą dyrektorów skupiał się głównie na raportowaniu zgodności: zajmował się testami, przeglądami audytowymi i wyjaśnianiem sytuacji w obszarze zagrożeń. […] Teraz chcemy, żeby CISO był dla zarządu aktywnym, strategicznym członkiem kadry kierowniczej, który wnosi realną wartość do biznesu.
W wyniku tego CISO musi rozumieć strategię firmy i wiedzieć, jak bezpieczeństwo może pomagać w uruchamianiu nowych źródeł przychodu. W Polsce w podobną stronę popycha nowelizacja UKSC wdrażająca NIS2. Przenosi ona odpowiedzialność za cyberbezpieczeństwo na kierownictwo, a CISO staje się dla zarządu doradcą, który przekłada ryzyko na decyzje biznesowe. Piszemy o tym szerzej w artykule o tym, jak UKSC/NIS2 wpływa na rolę CISO.
Czy CISO powinien zasiadać w zarządzie?
Zapytany o to z sali Tsavdaridis odpowiedział twierdząco i bez wahania. Jego zdaniem przy rosnącej wadze cyberbezpieczeństwa zarządy nie będą chciały ryzykować, dlatego CISO coraz częściej będzie miał w nich mocny głos.
Traktowanie bezpieczeństwa jako kosztu
CISO i zespoły bezpieczeństwa nie mogą już być postrzegani jako operacyjne centrum kosztów ani jako ograniczenie operacyjne. Chcemy, aby zespoły CISO stały się aktywem biznesowym.
Tsavdaridis podał przykład współpracy Google z klientami z sektorów regulowanych, gdzie bezpieczeństwo może bezpośrednio wspierać rozwój biznesu. Zamiast ograniczać działalność, pomaga usuwać bariery wejścia na rynki regulowane, zwiększać elastyczność organizacji i umożliwiać generowanie przychodów. W ten sposób zespoły bezpieczeństwa stają się nie tylko odpowiedzialne za ochronę firmy, ale też za wspieranie jej rozwoju.
Czym nowoczesny CISO różni się od tradycyjnego?
Nowoczesny CISO działa jak menedżer biznesowy, który dobrze zna technologię. Tradycyjny CISO skupiał się głównie na narzędziach bezpieczeństwa i ich administrowaniu. Tsavdaridis zestawił obie postawy w trzech wymiarach przywództwa: odpowiedzialności, strategii i kompetencji technicznych.
| Wymiar | Tradycyjny CISO | Nowoczesny CISO |
|---|---|---|
| Odpowiedzialność | administruje narzędziami, a po incydencie szuka, kto popełnił błąd | odpowiada za bezpieczeństwo od początku do końca, buduje kulturę bez szukania winnych |
| Strategia | kupuje kolejne narzędzia, które ze sobą nie współpracują, i narzuca zespołom sposób działania | rozdziela budżet tam, gdzie daje najlepszy efekt dla ryzyka, finansów i biznesu oraz wyznacza cele i zostawia zespołom wybór metod |
| Kompetencje techniczne | chce być najmądrzejszy w pokoju, wygrywa spory i traci zaufanie | zna technologię na tyle, by rzeczowo rozmawiać z inżynierami, i nagradza wczesne wykrywanie problemów |
CISO jako „CEO bezpieczeństwa” i kultura blameless postmortem
Odpowiedzialność nowoczesnego CISO obejmuje całe bezpieczeństwo organizacji, a nie wybrany obszar techniczny. Prelegent ujął to tak:
Nowoczesny CISO musi być menedżerem biznesowym. Musi być »CEO bezpieczeństwa«, odpowiadać za bezpieczeństwo od początku do końca i mieć silny głos w zarządzie.
Tsavdaridis łączy tę odpowiedzialność z zasadą „zero excuses”, czyli braku wymówek, i z kulturą, w której złe wiadomości docierają do kierownictwa szybko. Służy temu blameless postmortem, czyli analiza po incydencie, w której zespół nie szuka winnego, tylko ustala, co zrobić, żeby sytuacja się nie powtórzyła. Prelegent wskazał, że takie podejście stosuje się w Google. W wyniku tego pracownicy nie ukrywają problemów ze strachu przed konsekwencjami, a organizacja szybciej je rozwiązuje.
CISO definiuje „co”, zespoły decydują „jak”
Strategia nowoczesnego CISO zaczyna się od decyzji, gdzie ulokować ograniczony budżet. Każdy CISO ma ograniczone środki i musi je kierować tam, gdzie przyniosą najlepszy efekt jednocześnie dla ryzyka, finansów i rozwoju biznesu.
Dla przykładu, prelegent przytoczył dyskusję o „token maxingu”, która toczy się obecnie wśród CISO. Najbardziej zaawansowane modele AI (frontier models) bardzo dobrze sprawdzają się w zarządzaniu podatnościami, ale są drogie i szybko wyczerpują budżet. Dlatego CISO, z którymi rozmawia Google, uczą się najpierw oceniać ryzyko poszczególnych podatności. Tańsze modele stosują tam, gdzie wystarczą, a modele frontierowe tylko w nielicznych przypadkach, które naprawdę ich wymagają.
To pokazuje, że CISO powinien dobierać narzędzia i modele AI proporcjonalnie do rzeczywistego ryzyka, zamiast automatycznie wybierać najdroższe i najbardziej zaawansowane rozwiązania. Celem jest automatyzacja i budowa tzw. flywheels, dzięki którym koszt działań obniżających ryzyko stale maleje.
Drugim elementem strategii jest podział ról między CISO a zespołami technicznymi
CISO ma zdefiniować »co«, czyli zbudować strategię. Nie powinien dyktować »jak«. Ma umożliwić inżynierom i deweloperom samodzielne decydowanie o tym, jak tę strategię zrealizują.
W wyniku tego CISO nadaje strategii rozpęd, a zespoły mogą ją realizować po swojemu. Tradycyjne podejście prelegent nazwał „vendor shopping”: kupowanie kolejnych narzędzi, które ze sobą nie współpracują, tworzą silosy i utrudniają kontrolę nad bezpieczeństwem całej firmy. Do tego dochodziło narzucanie deweloperom sposobu pracy, które odbierało im zwinność.
Kompetencje techniczne w funkcji CISO
CISO potrzebuje tyle wiedzy technicznej, by rzeczowo i bez sporów rozmawiać z inżynierami. Tsavdaridis podkreślał, że rola menedżera biznesowego nie zwalnia z kompetencji technicznych. Zmienia się jednak to, do czego CISO ich używa: ma budować zaufanie i kulturę, w której bezpieczeństwo wspiera biznes, a wczesne wykrycie problemu jest nagradzane, a nie karane.
Odwrotny model prelegent opisał jako dogmatyzm i izolację. CISO próbował udowodnić, że jest najmądrzejszą osobą w pokoju, wygrywał spory, ale tracił zaufanie zespołów i kadry zarządzającej. W wyniku tego o problemach dowiadywał się ostatni, bo w organizacji brakowało swobody, by zgłaszać je od razu.
Jakie są ścieżki rozwoju roli CISO? CTSO i CDRO
Tsavdaridis wyróżnił dwa możliwe modele przywództwa w bezpieczeństwie:
- CTSO – ma charakter inżynieryjny.
- CDRO – skupia się na ryzyku związanym z nowymi technologiami.
Wiązał te podejścia z rozwojem AI, modeli frontierowych i inwestycji w infrastrukturę. Nie przedstawiał ich jako obowiązkowych etapów kariery – podkreślał, że w wielu organizacjach CISO potrzebuje kompetencji z obu obszarów.
Widzimy dwie różne szkoły myślenia. Nie chodzi o to, że jedna jest właściwa, a druga błędna. W niektórych firmach jedno podejście sprawdzi się lepiej od drugiego, a czasem może być potrzebne połączenie obu.
| CTSO | CDRO | |
|---|---|---|
| Pełna nazwa | Chief Technology and Security Officer | Chief Digital Risk Officer |
| Główny cel | odporność infrastruktury | panowanie nad ryzykiem związanym z AI i danymi |
| Obszar | zunifikowane platformy, łańcuch dostaw, dane z całej infrastruktury | prywatność, regulacje, modele AI zamknięte i open-weight |
| Kluczowe kompetencje | inżynieria i architektura | regulacje, ochrona danych, budowa i ryzyka modeli AI |
CTSO – Chief Technology and Security Officer
CTSO łączy odpowiedzialność za technologię i bezpieczeństwo, a jego głównym celem jest odporność infrastruktury. Dąży do zunifikowania platform tak, by globalna infrastruktura z wieloma produktami działała na jednej platformie. Dzięki temu może zbierać dane z całego środowiska i na ich podstawie podejmować trafne decyzje bezpieczeństwa.
Tsavdaridis przyznał, że jego zespół w Google jest dziś mocno skupiony właśnie na tym kierunku. Pracuje nad wbudowaniem odporności bezpośrednio w architekturę infrastruktury, ochroną łańcucha dostaw i spójnym nadzorem nad setkami centrów danych. W tym kontekście przywołał skalę rozbudowy infrastruktury Google, którą określił na ok. 200 mld USD rocznie.
CDRO – Chief Digital Risk Officer
CDRO odpowiada za ryzyko cyfrowe związane ze sztuczną inteligencją, prywatnością danych i regulacjami. Część organizacji powołuje osobnego digital risk officera, Chief Risk Officera (CRO) albo inspektora ochrony danych (DPO). Jednakże CISO i tak musi rozumieć ten obszar, bo firmy coraz szerzej korzystają z modeli frontierowych, zarówno zamkniętych, jak i open-weight.
CISO nie musi już być wyłącznie specjalistą technicznym czy inżynierem. Musi bardzo dobrze rozumieć kwestie prywatności i regulacji. Musi też bardzo dobrze wiedzieć, jak budowane są modele AI – zarówno zamknięte, jak i open-weight – jak można je modyfikować i jakie ryzyko może to stwarzać dla firmy.
W wyniku tego kompetencje CISO coraz bardziej zachodzą na obszary, którymi w wielu firmach zajmują się osobno działy ryzyka i ochrony danych.
Czy CISO musi wybrać jedną ścieżkę?
CISO nie musi wybierać między CTSO a CDRO, a w wielu organizacjach powinien łączyć obie role. Obie ścieżki bywają rozbieżne, ale żadna nie jest błędna i często dopiero ich połączenie pozwala CISO bezpiecznie prowadzić organizację.
Kim jest BISO i dlaczego bezpieczeństwo nie może działać w silosie?
BISO (Business Information Security Officer) odpowiada za bezpieczeństwo informacji w konkretnej jednostce biznesowej i zna jej cele, procesy oraz źródła przychodu.
Tsavdaridis wyraźnie podkreślał, że nowoczesny CISO musi być osadzony w operacjach biznesowych. Jego zdaniem każda jednostka biznesowa powinna mieć własnego CISO, bo przyspiesza to wprowadzanie produktów na rynek.
Bezpieczeństwo nie powinno być odrębną, działającą w silosie częścią organizacji. Dobrze byłoby, gdyby jednostki biznesowe miały własnych CISO, nazywanych również BISO, co pozwoliłoby realizować działania z zakresu bezpieczeństwa w sposób zdecentralizowany i na dużą skalę.
W wyniku tego decyzje bezpieczeństwa zapadają bliżej biznesu. BISO rozumie, co napędza przychody jednostki, jak otworzyć jej drogę na rynek regulowany i jak przy tym zachować bezpieczeństwo.
Jak Google łączy bezpieczeństwo produktów i infrastruktury?
Google łączy pionowe zespoły bezpieczeństwa produktów z poziomą warstwą inżynierii bezpieczeństwa infrastruktury. Tsavdaridis opisał tę strukturę, odpowiadając na pytanie z sali. Jednostki biznesowe Google, m.in. Cloud, YouTube i Search, korzystają ze wspólnej infrastruktury bezpieczeństwa, przy jednoczesnym uwzględnieniu specyfiki poszczególnych produktów. Każdy z tych obszarów ma dedykowane zespoły product security, a równolegle zespoły security engineering odpowiadają za horyzontalną warstwę infrastruktury.
BISO jako łącznik między regulatorem a zespołami produktowymi
BISO przekłada wymogi regulacyjne rynku na wymagania techniczne dla zespołów bezpieczeństwa i produktowych. Odpowiadając na pytanie o ewolucję roli BISO, prelegent podkreślił jej dzisiejszy wymiar biznesowy i zewnętrzny, czyli współpracę z regulatorami i klientami z sektorów regulowanych.
BISO musi rozumieć, jak działa dany rynek lub jurysdykcja i jakie warunki trzeba spełnić, żeby na nim działać. Te wymagania przekazuje zespołom security i produktowym, a one wbudowują je w produkty i infrastrukturę. Michalis Tsavdaridis nazwał tę rolę spoiwem między światem zewnętrznym a wewnętrznymi zespołami, które budują produkty.
Najczęściej zadawane pytania
Co oznacza skrót BISO?
BISO to Business Information Security Officer, czyli osoba odpowiedzialna za bezpieczeństwo informacji w jednej jednostce biznesowej organizacji. BISO łączy wymagania regulacyjne i biznesowe tej jednostki z pracą zespołów bezpieczeństwa i produktowych. Dzięki BISO firma może realizować bezpieczeństwo w sposób zdecentralizowany, bez tworzenia silosu oderwanego od biznesu.
Czym CTSO i CDRO różnią się od CISO?
CTSO (Chief Technology and Security Officer) i CDRO (Chief Digital Risk Officer) to dwie ścieżki, w których rozwija się rola CISO. CTSO łączy odpowiedzialność za technologię i bezpieczeństwo i skupia się na odporności infrastruktury. CDRO zajmuje się ryzykiem cyfrowym związanym z AI, prywatnością danych i regulacjami. Żadna z tych ścieżek nie jest lepsza, a w wielu organizacjach CISO łączy obie.
Jakie kompetencje powinien mieć nowoczesny CISO?
Nowoczesny CISO łączy orientację biznesową z wiedzą techniczną wystarczającą do rzeczowej rozmowy z inżynierami. Powinien też inspirować zespoły, dobrze współpracować z biznesem i zarządem, brać odpowiedzialność za bezpieczeństwo i budować długoterminowe strategie, które trwale zmieniają organizację. Coraz ważniejsza staje się również znajomość przepisów o ochronie prywatności, regulacji i sposobu działania modeli AI.
Czy mała firma potrzebuje CISO?
Mała lub średnia firma nie musi zatrudniać dedykowanego CISO ani budować formalnej struktury bezpieczeństwa jak duża korporacja. W MŚP zaczyna się od kultury, w której bezpieczeństwo jest częścią codziennej pracy, a nie dodatkowym obowiązkiem czy technicznym ograniczeniem. Pomagają w tym tanie narzędzia, w tym oparte na AI, które wspierają pracowników w podejmowaniu bezpiecznych decyzji.
Jak SECAWA wspiera CISO w budowaniu kultury bezpieczeństwa?
SECAWA prowadzi Praktyczny Trening Antyphishingowy (PTA), czyli program budowania świadomości bezpieczeństwa oparty na realistycznych symulacjach ataków. Symulacje obejmują e-mail, SMS, komunikatory firmowe, takie jak Microsoft Teams, a od 2026 roku także rozmowy telefoniczne z agentem AI w module AI Vishing. Odbywają się co najmniej raz w miesiącu, a pracownik, który da się nabrać, od razu dostaje krótką lekcję – tzw. nanoszkolenie. Dzięki PTA CISO otrzymuje mierzalne dane na temat ryzyka ludzkiego w organizacji, które może przedstawić zarządowi lub podczas kontroli.